
如何通过在CentOS上配置MongoDB权限来显著增强数据安全防护措施?
- 内容介绍
- 文章标签
- 相关推荐
话说回来,
。
为什么MongoDB权限管理是数据安全的第一道防线?老实说,
因为业务数据量激增。未授权访问、内部误操作或勒索攻击频发,公司面临数据泄露和合规风险。如果MongoDB没有启用认证和细粒度权限。任何能够到达服务器的进程都可能读取或修改关键业务信息,导致声誉受损和经济损失。
从前置条件来看,确保CentOS上已安装MongoDB
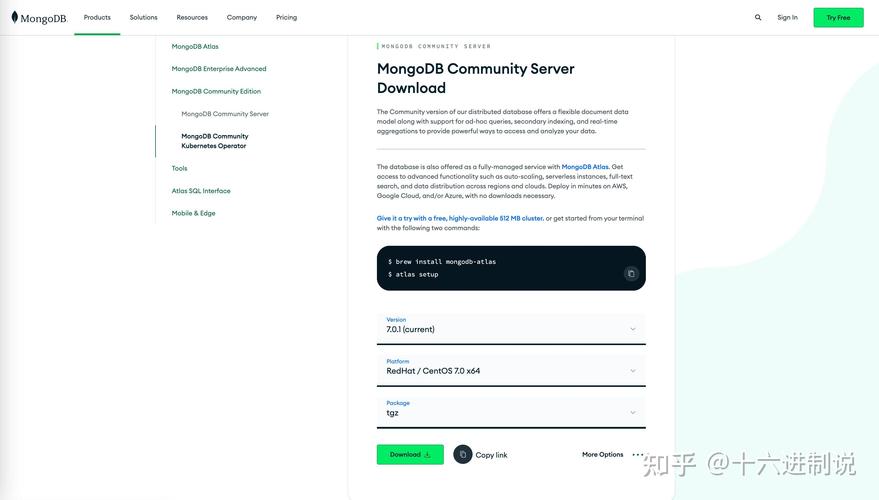
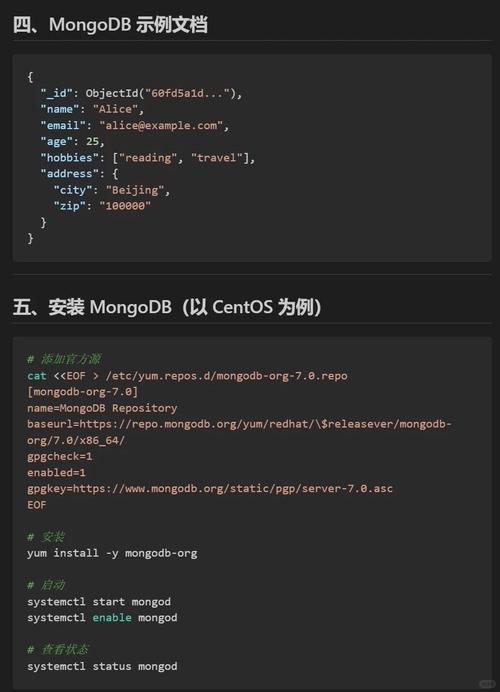
在开始配置之前,请确认您的CentOS程序已经完成MongoDB的安装并开启服务:
sudo yum install -y mongodb-org
sudo systemctl start mongod
sudo systemctl enable mongod
至于步骤1,启用认证
编辑MongoDB配置文件。打开授权开关:
sudo vi /etc/mongod.conf
在文件中添加或修改下面内容:
security:
authorization: enabled
保存后重新启动使配置生效:
sudo systemctl restart mongod
说到步骤2,创建管理员使用者
使用MongoDB shell连接到admin库并创建管理员账号:
mongo
use admin
db.createUser({
再看user,"admin_user",pwd: "StrongAdminPassword123!
",roles:
})
至于步骤3。按需求分配最小必要权限
只读使用者示例:
use target_database
db.createUser({
user的观点是,"readonly_user",pwd: "ReadOnlyPass456!",roles:
})
use target_database
db.createUser({
user这方面。"readwrite_user",pwd: "ReadWritePass789!",roles:
})
数据库管理员使用者示例:
use target_database
db.createUser({
至于user。"dbadmin_user",pwd: "DBAdminPass101!",roles:
})
步骤4的观点是。角色与密码
-
授予新角色:
db.grantRolesToUser -
db.revokeRolesFromUser -
"// 注意此处为示例代码块内文字描述"
db.changeUserPassword}
'
use target_database > db.auth > db.runCommand // 检查返回结果中的 authInfo.aunticatedUsers 是否包含对应使用者名及正确角色
话说回来,
。
为什么MongoDB权限管理是数据安全的第一道防线?老实说,
因为业务数据量激增。未授权访问、内部误操作或勒索攻击频发,公司面临数据泄露和合规风险。如果MongoDB没有启用认证和细粒度权限。任何能够到达服务器的进程都可能读取或修改关键业务信息,导致声誉受损和经济损失。
从前置条件来看,确保CentOS上已安装MongoDB
在开始配置之前,请确认您的CentOS程序已经完成MongoDB的安装并开启服务:
sudo yum install -y mongodb-org
sudo systemctl start mongod
sudo systemctl enable mongod
至于步骤1,启用认证
编辑MongoDB配置文件。打开授权开关:
sudo vi /etc/mongod.conf
在文件中添加或修改下面内容:
security:
authorization: enabled
保存后重新启动使配置生效:
sudo systemctl restart mongod
说到步骤2,创建管理员使用者
使用MongoDB shell连接到admin库并创建管理员账号:
mongo
use admin
db.createUser({
再看user,"admin_user",pwd: "StrongAdminPassword123!
",roles:
})
至于步骤3。按需求分配最小必要权限
只读使用者示例:
use target_database
db.createUser({
user的观点是,"readonly_user",pwd: "ReadOnlyPass456!",roles:
})
use target_database
db.createUser({
user这方面。"readwrite_user",pwd: "ReadWritePass789!",roles:
})
数据库管理员使用者示例:
use target_database
db.createUser({
至于user。"dbadmin_user",pwd: "DBAdminPass101!",roles:
})
步骤4的观点是。角色与密码
-
授予新角色:
db.grantRolesToUser -
db.revokeRolesFromUser -
"// 注意此处为示例代码块内文字描述"
db.changeUserPassword}
'
use target_database > db.auth > db.runCommand // 检查返回结果中的 authInfo.aunticatedUsers 是否包含对应使用者名及正确角色