
如何使用Ubuntu Dumpcap确保无线数据抓取过程万无一失?
- 内容介绍
- 文章标签
- 相关推荐
如何使用Ubuntu Dumpcap确保无线数据抓取过程万无一失?
在Ubuntu程序中配置dumpcap进行抓包。可以按照下面步骤进行:
1. 安装dumpcap
Dumpcap 是 Wireshark 套件中的一个命令行工具,用于捕获网络 数据 包。在 Ubuntu 程序中,可以通过以下命令安装 dumpcap:
sudo apt update
sudo apt install wireshark
sudo apt-get install dumpcap
sudo apt-get update
sudo apt-get install libcap2-bin wireshark
sudo chgrp 你的使用者名 /usr/bin/dumpcap
sudo chmod 4755 /usr/bin/dumpcap
sudo usermod -aG wireshark 你的使用者名
2. 确定要捕获的网络接口
Dumpcap 可以捕获任意网络接口的 数据 包。在 Ubuntu 程序中,可以使用以下命令来查看可用的网络接口:
sudo ip a或ifconfig
3. 设置权限和配置 dumpcap
Dumpcap 需要 root 权限才能捕获网络 数据 包。 在 Ubuntu 程序中,可以通过以下命令设置权限和配置 dumpcap :
sudo setuid root方式运行 dumpcap 会放大攻击面;怎么说呢,Neng力或组授权geng平安且可审计。sudo chmod 755 /usr/sbin/dumpcapsudo chown root.root /usr/sbin/dumpcapsudo chgrp wireshark /usr/sbin/dumpcapsudo usermod -aG wireshark 你的使用者名
修改Dumpca...
sudo chgrp wireshark /usr/bin/dum...领先的全球云计算和云安全提供商!在ubuntu
捕获特定接口的数据包:
-i eth0/-i wlan0/-i any
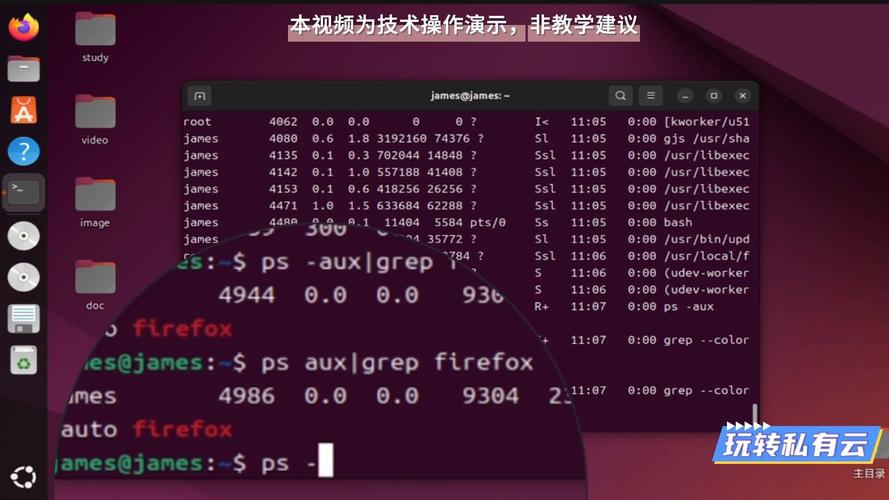
- BPF语法:- 'host192.168.1.100'。'tcpport443','ipprotoicmp','ip src192.168.1.100 and tcp dst port80'
- BPF示例: -f‘host192.168.1.'
〈“示例这方面,仅抓取某端口dumpca...'…'
''
''
''
'-f ‘tcp port443’
‘tcp port80’
‘udp port53’
…,’