
如何确保网站云服务器数据加密同时符合相关合规性要求?
- 内容介绍
- 文章标签
- 相关推荐
其实,
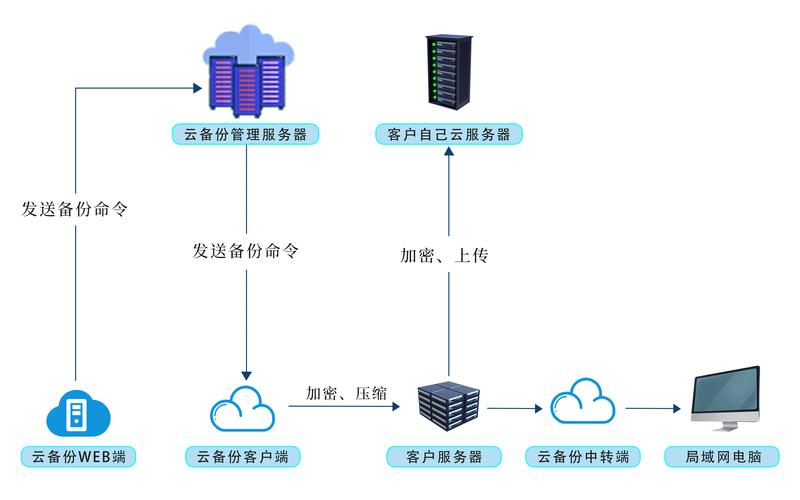
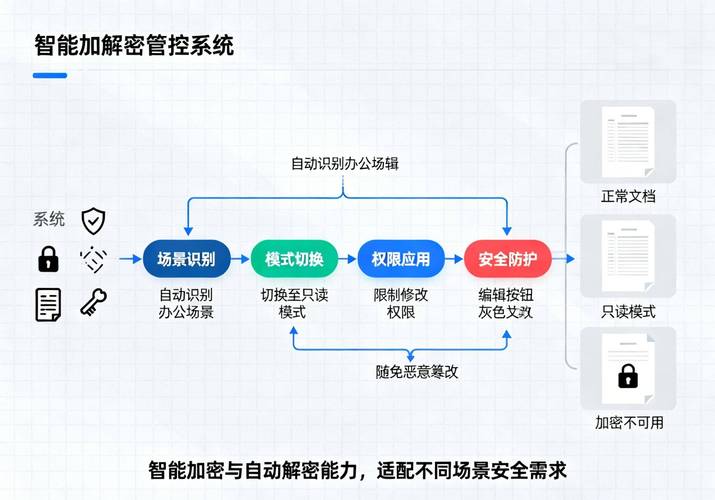
公司在当今数字化时代面临着双重挑战:如何在云主机上实现全面的数据加密。又要确保满足各类法规与领域标准的合规要求。下面内容为您梳理关键痛点并提供实用方法。
说到痛点一,缺乏统一、可视化的密钥管理程序
“谁持有密钥”常常变成难题。缺乏集中化控制会导致:
- 无法实时追踪密钥使用情况;
- 易出现权限泄露或滥用;
- 审计时缺乏完整凭证。
再看方法,专业密钥管理服务
通过云厂商提供的 KMS 或第三方专属方法。实现:
- 自动化生成、轮换、销毁密钥;
- "事件日志" 的持续记录与监控。
至于痛点二,合规审计压力日益增大
从 GDPR、PCI‑DSS 到 ISO 27001。每一次审计都要求:
- "全链路" 加密证明;
- "最小权限" 的操作记录;
- "不可篡改" 的日志程序。
建立合规友好的加密架构
公司 可采用以下组合策略:
- 服务器端加密: 所有存储在对象存储或块存储中的数据均自动加解密,内部人员无法直接读取原始字节。
- 传输层安全: 所有 API 与应用间通信均通过 TLS 1.3+ 加固,防止中间人攻击并满足监管对网络层安全的要求。
- 日志不可篡改: 利用区块链或 WORM 技术将关键操作写入只读介质,确保审计追溯无漏洞。
- 自动化合规扫描: 部署持续集成/持续交付管道中的安全扫描工具,对配置文件、代码库还有运行时环境进行即时评估。
痛点三的观点是。加解密性能瓶颈影响业务体验
"高强度算法如 AES‑256 会让 CPU 占用率飙升",导致 Web 服务响应时间延长。就在这个时候“硬件资源成本”也随之上涨。
AWS Nitro Enclaves / Azure Confidential Compute 等硬件支持方案
- 利用 CPU 内置 AES-NI 指令集提高吞吐量 - 在可信执行环境中完成敏感计算。降低主要负载 - 与 KMS 集成实现快速、低延迟的 key 调用 - 成本相对较高,但对高价值业务场景是值得投入的投资
从痛点四来看,选型迷茫——如何挑选兼容且受认证的云服务商?
- "哪家厂商拥有 ISO 27001 / SOC 2 / CSA STAR 等认证?"
- "是否支持跨地区、多租户的数据隔离?"
- "是否提供本地化备份与灾备方案?"
说到建议做法,
- 1️⃣ 先列出业务最关键的数据分类及其对应法规要求;
- 2️⃣ 针对每类数据制定专属加解码策略,并映射到相应 KMS 或硬件安全模块;话说回来,
- 3️⃣ 编制“合规手册”。包含每个环节所需证据,
- 4️⃣ 部署自动化工具链。对代码仓库、配置文件及运行时环境进行静态/动态扫描,并生成报告供审计使用。话说回来,
其实,
公司在当今数字化时代面临着双重挑战:如何在云主机上实现全面的数据加密。又要确保满足各类法规与领域标准的合规要求。下面内容为您梳理关键痛点并提供实用方法。
说到痛点一,缺乏统一、可视化的密钥管理程序
“谁持有密钥”常常变成难题。缺乏集中化控制会导致:
- 无法实时追踪密钥使用情况;
- 易出现权限泄露或滥用;
- 审计时缺乏完整凭证。
再看方法,专业密钥管理服务
通过云厂商提供的 KMS 或第三方专属方法。实现:
- 自动化生成、轮换、销毁密钥;
- "事件日志" 的持续记录与监控。
至于痛点二,合规审计压力日益增大
从 GDPR、PCI‑DSS 到 ISO 27001。每一次审计都要求:
- "全链路" 加密证明;
- "最小权限" 的操作记录;
- "不可篡改" 的日志程序。
建立合规友好的加密架构
公司 可采用以下组合策略:
- 服务器端加密: 所有存储在对象存储或块存储中的数据均自动加解密,内部人员无法直接读取原始字节。
- 传输层安全: 所有 API 与应用间通信均通过 TLS 1.3+ 加固,防止中间人攻击并满足监管对网络层安全的要求。
- 日志不可篡改: 利用区块链或 WORM 技术将关键操作写入只读介质,确保审计追溯无漏洞。
- 自动化合规扫描: 部署持续集成/持续交付管道中的安全扫描工具,对配置文件、代码库还有运行时环境进行即时评估。
痛点三的观点是。加解密性能瓶颈影响业务体验
"高强度算法如 AES‑256 会让 CPU 占用率飙升",导致 Web 服务响应时间延长。就在这个时候“硬件资源成本”也随之上涨。
AWS Nitro Enclaves / Azure Confidential Compute 等硬件支持方案
- 利用 CPU 内置 AES-NI 指令集提高吞吐量 - 在可信执行环境中完成敏感计算。降低主要负载 - 与 KMS 集成实现快速、低延迟的 key 调用 - 成本相对较高,但对高价值业务场景是值得投入的投资
从痛点四来看,选型迷茫——如何挑选兼容且受认证的云服务商?
- "哪家厂商拥有 ISO 27001 / SOC 2 / CSA STAR 等认证?"
- "是否支持跨地区、多租户的数据隔离?"
- "是否提供本地化备份与灾备方案?"
说到建议做法,
- 1️⃣ 先列出业务最关键的数据分类及其对应法规要求;
- 2️⃣ 针对每类数据制定专属加解码策略,并映射到相应 KMS 或硬件安全模块;话说回来,
- 3️⃣ 编制“合规手册”。包含每个环节所需证据,
- 4️⃣ 部署自动化工具链。对代码仓库、配置文件及运行时环境进行静态/动态扫描,并生成报告供审计使用。话说回来,